股票代码
837868

IT外包合同里最容易被忽视的5个条款:SLA、响应时效、数据安全
IT 外包合同真正决定后果的,常常不是服务清单那几页,而是 SLA、响应时效、数据安全这三处的量化与权责表述。一个数字写清楚,比十句“全力保障”有用。
01 为什么这5个条款最容易被忽略?
多数外包合同的结构是“服务清单+报价+框架条款”,前两部分谈得细,框架条款直接套模板。等到故障、数据出错、人员更替发生,判断责任只能回到框架条款。
而框架里没有量化标准的项目,几乎必然是争议点。实务中最常被漏掉的5项是:SLA 指标、响应与解决时效、数据安全权责、服务范围与责任划分、退出与交接。
02 SLA 只写“99.9%”,为什么不够用?
可用性百分比必须能换算成时间。按每月30天算,99.9% 相当于约43分钟不可用,99.5% 约3.6小时,99% 约7.2小时。差 0.4 个百分点,一年累计就是几十小时的中断。
还要写清三件事:统计口径(哪些设备、哪些时段计入)、不可用如何认定(谁记录、以哪套监控为准)、未达标怎么补偿(减免服务费还是顺延服务期)。没有口径的 SLA,事后只能各算各的。
03 响应时效和解决时效,是一回事吗?
不是。响应指多久有人接单并给出初步判断,解决指多久恢复可用。合同只写“2小时响应”,很可能意味着两小时内回你一句“已收到,正在处理”。
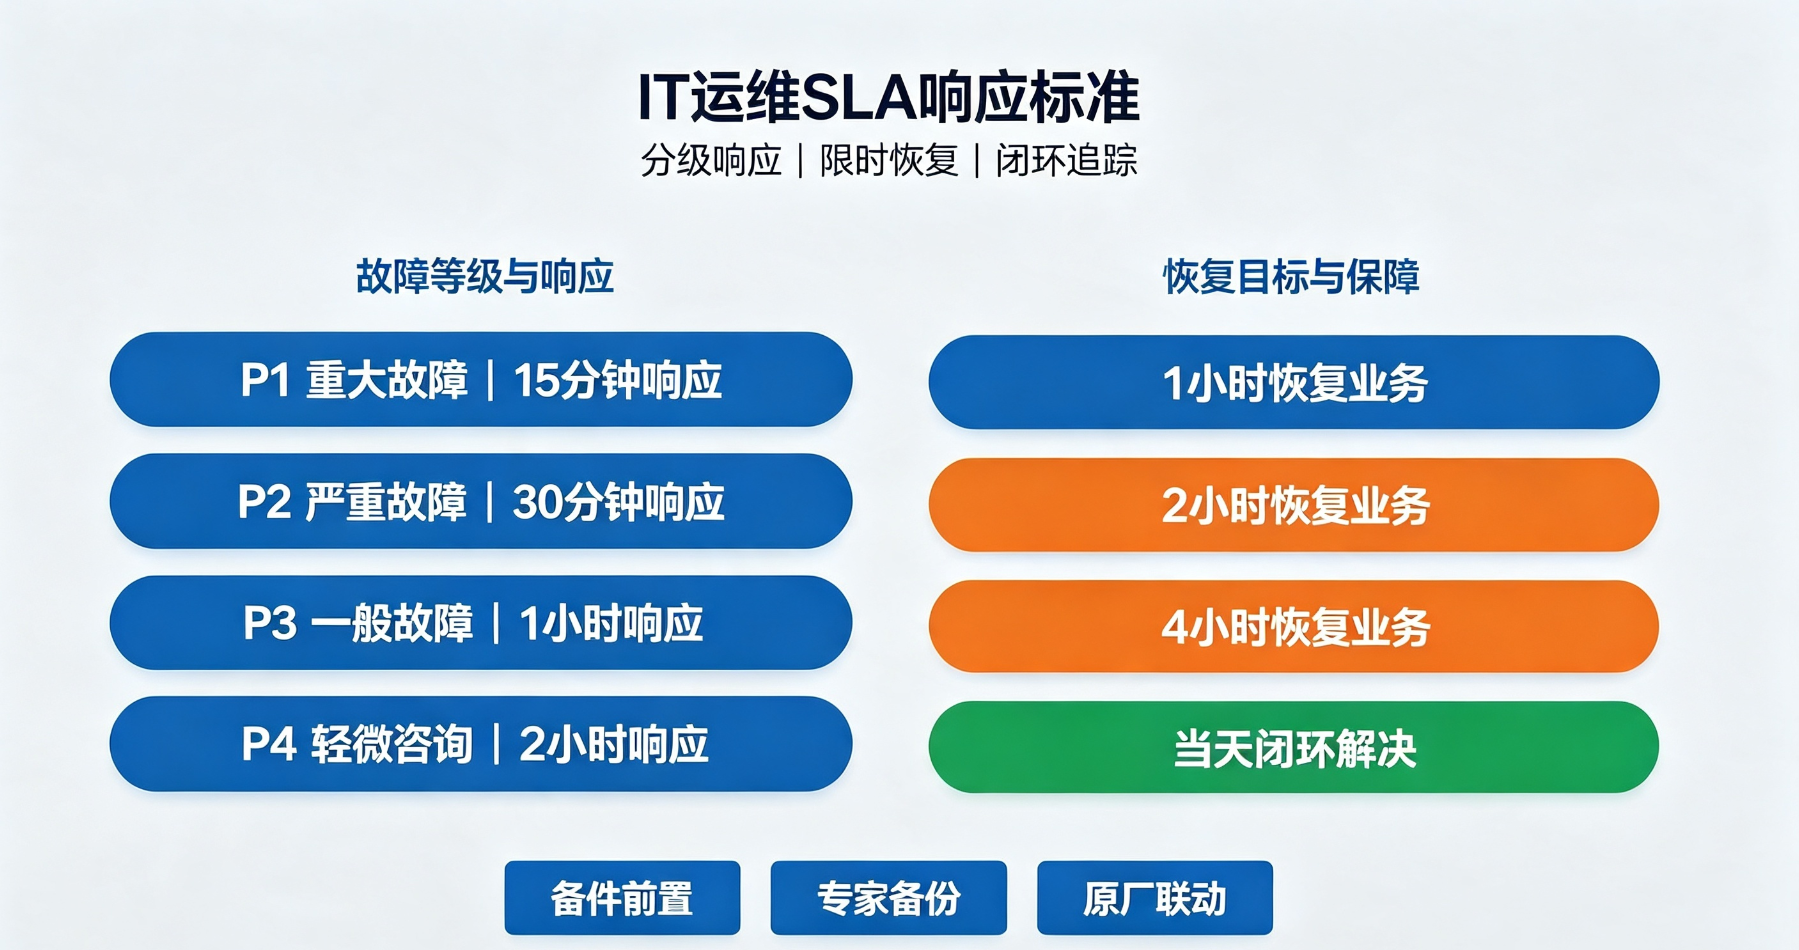
建议分级写:P1 业务中断,15分钟响应、4小时恢复;P2 部分功能受损,30分钟响应、8小时恢复;P3 一般问题,4小时响应、次工作日解决。同时约定升级路径,超时未解决自动上升到谁。
04 数据安全条款,责任边界怎么落到纸面?
外包人员日常接触账号、终端、备份和部分业务数据,属于数据处理活动的参与者。《数据安全法》《个人信息保护法》都要求明确处理目的、方式与安全措施,等级保护 2.0 对运维操作审计也有明确要求。合同不写,出事时很难界定。
至少写四句:谁能接触什么数据;在什么环境操作(能否带离、是否必须经堡垒机与审计);发生泄露多久内通知、如何配合处置;服务结束时数据与账号如何归还注销。
05 还有哪两条最容易被跳过?
一是服务范围与责任划分。哪些动作含在服务内,哪些另外计费,硬件更换、线材备件、第三方厂商协调归谁,最好列成一张表,避免“这也算运维”式的争执。
二是退出与交接。终止或换供应商时,文档、账号、配置、资产台账在多长时间内移交,未按期移交如何扣款。很多纠纷不是服务做得差,而是交接不清。
06 5个条款的自查清单
|
条款 |
必须写清的三件事 |
|
SLA 指标 |
统计口径 / 不可用认定 / 未达标补偿 |
|
响应时效 |
分级时限 / 计时起点 / 升级路径 |
|
数据安全 |
接触范围 / 操作审计 / 泄露通知与数据归还 |
|
服务范围 |
包含项 / 另计费项 / 第三方协调责任 |
|
退出交接 |
移交清单 / 移交时限 / 违约扣款 |
合同不怕长,怕的是关键处含糊。SLA 要能换算成时间,时效要分清响应与解决,数据安全要写到操作与审计层面;这三处写实,纠纷就少了大半。
不妨把手上那份 IT 外包合同拿出来,对照这张表逐条打勾。哪一条是空的,那里就是将来最容易出事的地方——你也可以把具体条款发来,一起看看还差什么。
结语
IT外包合同的风险集中在三类条款:SLA把承诺变成可验证指标,响应时效区分接电话与解决问题,数据安全权责把权限、日志、泄露责任提前定死。再配合例外范围与退出交接两项,五个条款逐项对照,签约前就能过滤掉大部分纠纷。如果你手上有待签的IT外包合同,可以发来关键条款,我帮你逐条核对哪些表述无法执行、哪些责任留了口子。
专注数字化方案建设,推动智慧企业生态圈的升级发展